Solutions de cybersécurité : pourquoi empiler les outils fragilise la défense
Une solution de cybersécurité, c’est tout outil ou service qui détecte, bloque ou atténue une attaque contre vos systèmes, vos données, vos applications ou vos utilisateurs. Le vrai sujet n’est pas d’en avoir beaucoup, mais d’en avoir qui couvrent les bonnes couches et qui se parlent entre elles. Voici les grandes familles, les menaces qu’elles traitent, les critères pour choisir, et ce que les services managés apportent en plus.
Ce que recouvrent vraiment les solutions de cybersécurité
Des outils, mais aussi des services
Le terme regroupe deux réalités. D’un côté, des technologies : pare-feu, authentification multifactorielle, détection et réponse sur les terminaux (EDR/XDR), scan de vulnérabilités. De l’autre, des services : surveillance continue, tests d’intrusion, conseil, formation, réponse à incident. Une entreprise qui n’achète que des outils se retrouve souvent sans personne pour traiter les alertes. Celle qui n’achète que du service dépend d’une visibilité qu’elle ne maîtrise pas.
Ce qu’elles ne couvrent pas
Aucune solution ne remplace une bonne hygiène interne. Un pare-feu ne corrige pas un mot de passe partagé sur un post-it, et un EDR ne compense pas un accès administrateur distribué trop largement. Les solutions réduisent la surface d’attaque et limitent les dégâts, elles ne suppriment pas le risque. Sachez le dire en interne : cela évite de présenter un achat comme une garantie absolue.
Les grandes familles de solutions, par menace couverte
Plutôt que de lister des sigles, classons les solutions selon ce qu’elles protègent.
| Zone à protéger | Solutions typiques | Menace principalement visée |
|---|---|---|
| Réseau | Pare-feu, protection anti-DDoS, microsegmentation | Saturation de service, mouvements latéraux |
| Applications et API | Sécurité applicative Web, gestion des bots, protection des API | Exploitation de failles (type Top 10 de l’OWASP), bots malveillants |
| Identités et accès | MFA anti-hameçonnage, gestion des identités, accès réseau Zero Trust | Phishing, vol d’identifiants, accès distants non sécurisés |
| Terminaux | EDR/XDR | Ransomware, logiciels malveillants |
| Cloud | CSPM, CWPP, CIEM, CNAPP | Failles de configuration, droits excessifs |
| Vérification et audit | Scan de vulnérabilités, tests d’intrusion, EASM | Failles non détectées, surface exposée inconnue |
Ce que le tableau change dans la pratique
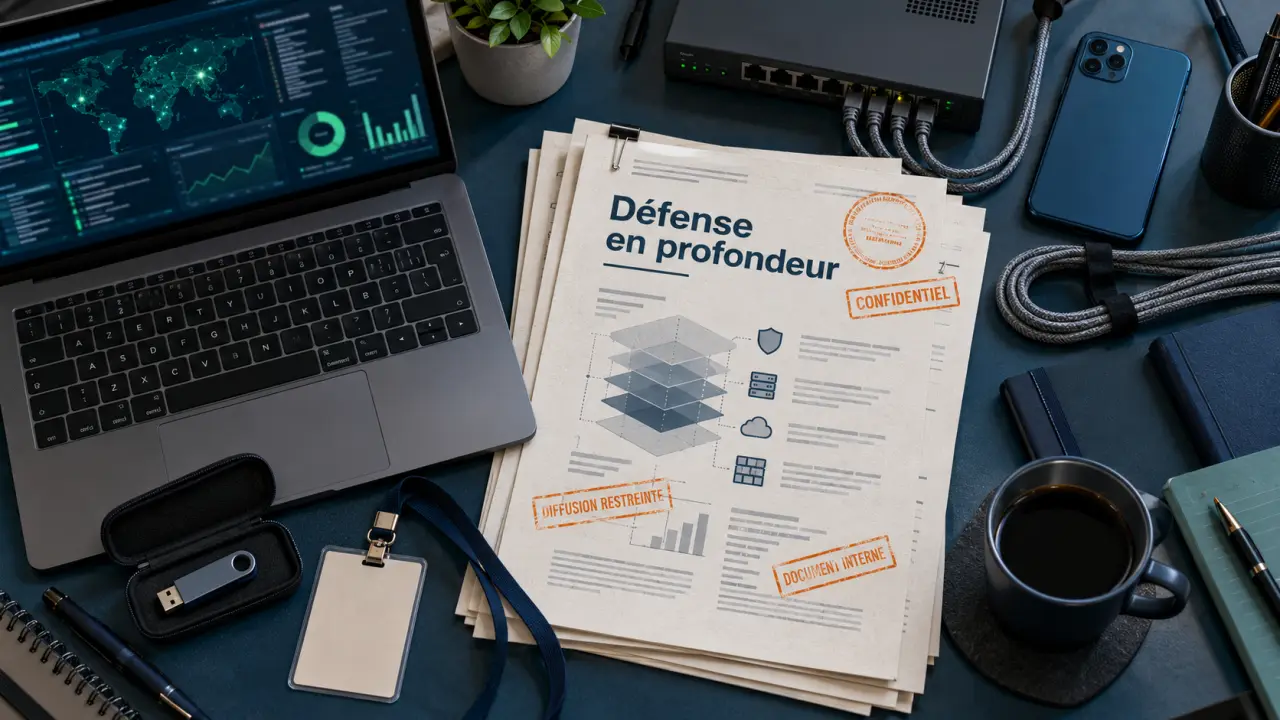
Il montre qu’une même menace se traite à plusieurs endroits. Un ransomware peut être freiné par la MFA (qui complique le vol d’accès), par l’EDR (qui repère le chiffrement en cours) et par la microsegmentation (qui l’empêche de se propager). C’est la logique de défense en profondeur : chaque couche compense les faiblesses de la précédente.
Pourquoi les entreprises en ont besoin : le scénario avant les sigles
Un incident, de bout en bout
Imaginons un collaborateur qui clique sur un courriel d’hameçonnage et saisit ses identifiants. Sans MFA résistante au phishing, l’attaquant se connecte. Sans segmentation, il se déplace de serveur en serveur, repère les sauvegardes, puis déclenche un chiffrement un vendredi soir. Résultat : arrêt de production, données sensibles exposées, obligations de notification au titre du RGPD, atteinte à la réputation. Chaque étape de ce scénario correspond à une famille de solutions du tableau.
Le cas particulier du télétravail et du cloud
Quand les employés se connectent depuis chez eux et que les applications vivent dans des environnements hybrides, le périmètre de confiance disparaît. L’approche Zero Trust répond à ce changement : aucun utilisateur ni appareil n’est approuvé par défaut, chaque accès est vérifié. Elle aide aussi la conformité, car elle produit des traces exploitables lors d’un audit.
Plateforme unifiée ou empilement d’outils : l’arbitrage à faire
Le piège des outils qui ne se parlent pas
Dix outils isolés produisent dix consoles, dix flux d’alertes et autant d’angles morts entre eux. Les équipes passent du temps à corréler à la main des événements qu’une plateforme unifiée relierait automatiquement. L’unification apporte une visibilité en temps réel, une administration simplifiée et une réponse plus rapide. Contrepartie : elle crée une dépendance à un fournisseur, et un module de la plateforme peut être moins bon que le meilleur outil spécialisé du marché.
Pensez à une voûte en pierre : chaque claveau compte, mais c’est la clé de voûte qui répartit les poussées et empêche l’ensemble de s’effondrer. En cybersécurité, cette clé n’est pas un produit de plus, c’est la couche qui relie les autres : la corrélation des événements, l’inventaire des actifs, les règles de réponse partagées. Si vous devez prioriser un budget, demandez-vous d’abord où vos outils actuels cessent de communiquer. C’est généralement là que se glissent les attaquants.
Les critères de choix qui comptent
- Couverture : quelles zones du tableau ci-dessus restent à découvert ?
- Intégration : la solution s’interface-t-elle avec votre messagerie, votre cloud, votre annuaire ?
- Automatisation : combien d’actions de réponse s’exécutent sans intervention humaine ?
- Évolutivité : le modèle suit-il la croissance, le passage au cloud, de nouveaux sites ?
- Charge d’exploitation : avez-vous les compétences pour l’opérer, ou faut-il l’externaliser ?
- Coût total : licences, déploiement, formation et temps d’administration.
Services managés, tests et accompagnement : ce qui complète la technologie
Quand externaliser la surveillance
Détecter une attaque la nuit ou le week-end suppose une équipe disponible en continu. Beaucoup de PME et d’ETI n’ont ni les effectifs ni l’expertise pour cela. Un service managé de détection et de réponse, appuyé sur un centre d’opérations de sécurité, comble ce manque. Certains acteurs mettent en avant plus de 200 outils de défense dans leur centre de commande, des garanties de disponibilité à 100 % par SLA, ou encore 1 800 interventions en cas de violation et 200 000 heures d’intervention sur incident par an. Ce sont des repères de maturité à demander à tout prestataire, accompagnés de preuves concrètes.
Tester pour vérifier, former pour durer
Un test d’intrusion simule une attaque réelle pour révéler les failles qu’aucun scan automatique ne voit. Un exercice Red Team va plus loin en testant aussi la capacité de vos équipes à détecter et réagir. Associez-les à de la sensibilisation : les utilisateurs formés font reculer le phishing, qui reste la porte d’entrée la plus courante. Un bon prestataire propose ce parcours complet : audit, déploiement, surveillance, puis amélioration continue.
Par où commencer
Cartographiez vos actifs critiques, identifiez les zones sans protection, puis priorisez selon l’impact métier d’une interruption. Demandez ensuite une démonstration sur vos cas d’usage, pas sur un scénario de catalogue, et exigez des références dans votre secteur et à votre taille. C’est ce qui distingue une offre adaptée d’une simple liste de fonctionnalités.
- Solutions de cybersécurité : pourquoi empiler les outils fragilise la défense - 31 octobre 2026
- Armée et cybersécurité : technicien à bac, ingénieur à bac+5, quelle voie selon votre profil ? - 30 octobre 2026
- Formation Instagram en ligne : cours autonomes ou mentor pour trouver des clients ? - 29 octobre 2026
Articles qui pourraient vous intéresser :
 Quel compteur de signes choisir ? Précision, formats et pièges de comptage à éviter
 Conseil en intelligence artificielle : 4 leviers pour transformer vos données en performance business
 Logiciel webinaire : 4 critères pour choisir votre plateforme et booster vos conversions
 SEO, budget et roadmap : bâtir une stratégie d’acquisition rentable