IA et cybersécurité : détecter plus vite sans automatiser les mauvaises décisions
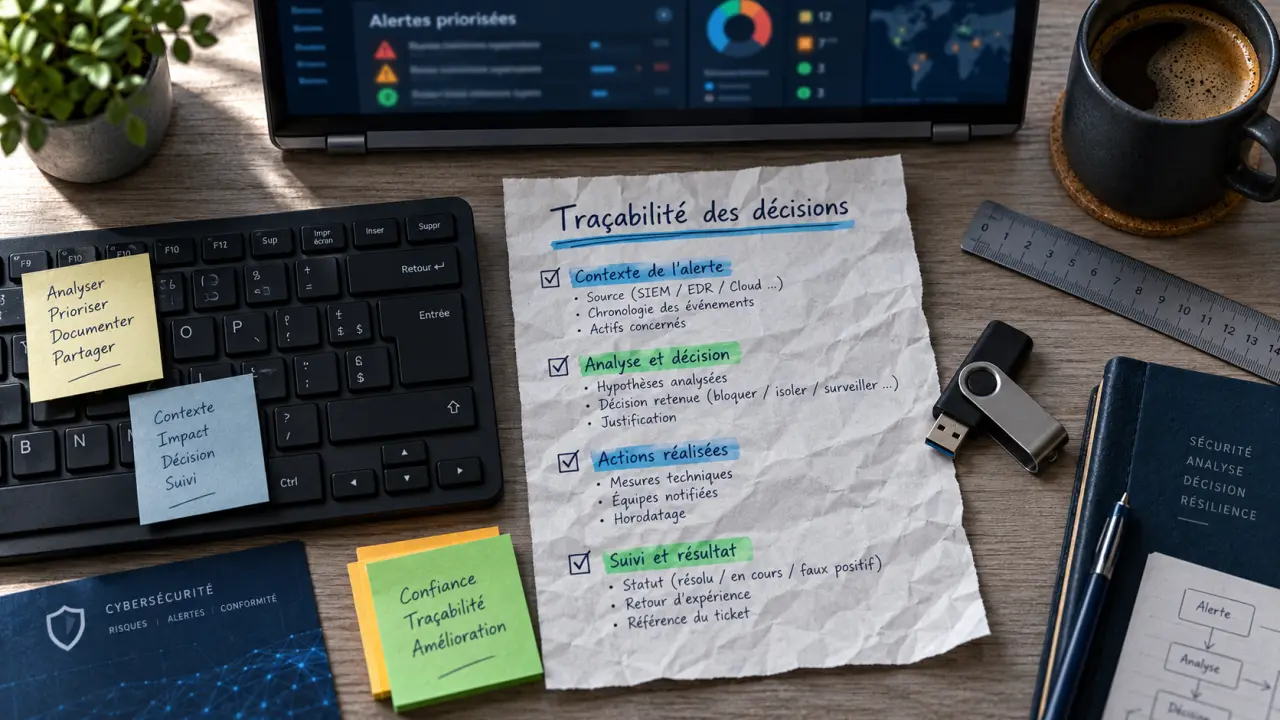
L’intelligence artificielle aide les équipes de cybersécurité à repérer des comportements suspects, à trier les alertes et à préparer une réponse aux incidents. Mais elle renforce aussi les capacités des attaquants et introduit ses propres vulnérabilités. Son intérêt dépend donc autant de la qualité des données que du contrôle exercé sur ses décisions.
Pour une entreprise, l’enjeu n’est pas simplement d’acheter un outil « avec IA ». Il consiste à identifier une tâche où l’analyse automatisée apporte un gain vérifiable, sans exposer davantage les données ni perturber l’activité.
Trois dimensions à distinguer avant de choisir une solution
Le rapprochement entre IA et cybersécurité recouvre trois réalités : la cybersécurité par l’IA, qui utilise des modèles pour défendre les systèmes ; la cybersécurité face à l’IA, qui répond aux attaques facilitées par ces technologies ; et la cybersécurité de l’IA, qui protège les modèles, leurs données et leurs connexions aux applications.
Quiz : comprendre l’IA en cybersécurité
Six questions pour vérifier vos repères. Les corrections apparaissent après validation.
Cette distinction évite un malentendu fréquent : un assistant capable de résumer un incident n’est pas nécessairement un moteur de détection, et un moteur performant peut lui-même être mal sécurisé.
Apprentissage automatique et IA générative ne font pas le même travail
Le machine learning recherche des régularités dans les données pour classer des événements ou repérer des écarts. L’analyse comportementale peut ainsi signaler un compte qui télécharge soudainement des fichiers inhabituels. Une anomalie constitue toutefois un indice, pas une preuve d’intrusion : un changement de mission peut produire le même signal.
L’IA générative, notamment les grands modèles de langage ou LLM, travaille surtout sur le contenu : expliquer une alerte, synthétiser des journaux techniques ou proposer une requête d’investigation. Le RAG lui permet de consulter une base documentaire avant de répondre. Il améliore l’ancrage dans les procédures internes, sans garantir l’exactitude de chaque réponse.
Du signal suspect à la réponse : où l’IA devient utile
Le bénéfice opérationnel apparaît lorsque l’IA réduit le travail nécessaire pour comprendre une situation. Elle peut rapprocher une connexion inhabituelle, une exécution suspecte sur un poste et un transfert réseau afin de présenter un dossier cohérent à l’analyste, plutôt que plusieurs alertes isolées.
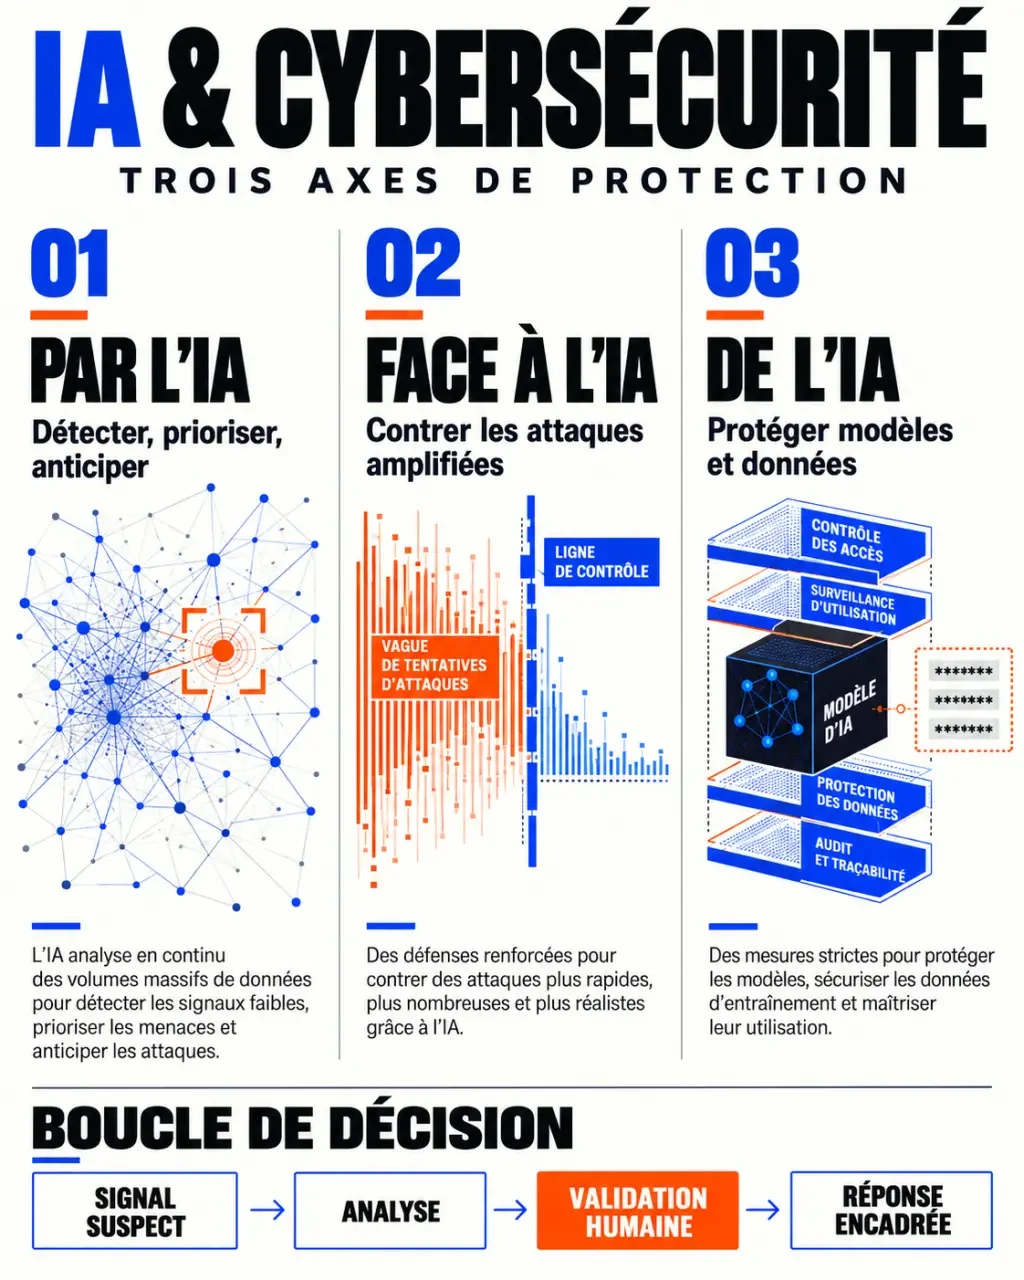
| Besoin | Famille d’outils | Contribution possible de l’IA |
|---|---|---|
| Analyser les événements de sécurité | SIEM | Corréler les journaux et prioriser les alertes. |
| Surveiller les postes et serveurs | EDR | Repérer des comportements suspects sur les équipements. |
| Observer les communications réseau | NDR | Détecter des échanges atypiques et des mouvements suspects. |
| Orchestrer la réponse | SOAR | Enrichir un dossier et déclencher un scénario encadré. |
| Assister les investigations | Assistant fondé sur un LLM | Résumer les éléments et proposer des pistes à vérifier. |
Ces catégories décrivent des fonctions, pas une garantie d’intelligence artificielle : les capacités réelles dépendent du produit et de son intégration. Un pare-feu de nouvelle génération, ou NGFW, peut également intégrer des mécanismes d’analyse, sans remplacer la surveillance des postes ou des identités.
Prioriser plutôt que multiplier les alertes
Dans la messagerie, l’analyse peut combiner le contenu d’un message, sa provenance et ses liens pour évaluer un risque de phishing. Pour la gestion des vulnérabilités, elle peut aider à rapprocher une faille de l’exposition du système et de son importance métier. La priorité n’est alors plus uniquement la gravité théorique, mais le risque pour l’organisation.
Les journaux techniques forment un réservoir de preuves, pas un stock à remplir sans limite. Sans horodatages cohérents, identification des équipements et règles de conservation, accumuler des événements ajoute du bruit. Une collecte ciblée et traçable permet au contraire de reconstituer le parcours d’une attaque et de vérifier les conclusions du modèle.
Des attaques plus crédibles et des modèles eux-mêmes attaquables
L’IA générative facilite la rédaction de messages frauduleux fluides, leur traduction et leur personnalisation. Un spear phishing peut exploiter des informations publiques sur une entreprise pour imiter une demande professionnelle plausible. Les voix et images synthétiques renforcent aussi les possibilités d’usurpation : reconnaître un visage ou une voix ne suffit plus à valider une opération sensible.
La réponse doit donc porter sur les procédures : confirmer un changement de coordonnées bancaires par un canal connu, vérifier une demande inhabituelle et limiter les privilèges des comptes. La crédibilité du message ne doit jamais remplacer la vérification de l’autorisation.
Les assistants connectés créent une nouvelle surface d’attaque
Une injection de prompt consiste à introduire des instructions malveillantes dans un contenu que l’assistant traite, par exemple une page ou un document. Le danger augmente si cet assistant peut consulter des données confidentielles ou déclencher des actions. Un texte externe doit rester une donnée à analyser, et non devenir une consigne prioritaire.
D’autres risques concernent l’empoisonnement des données, la fuite d’informations sensibles et les réponses inventées. Un assistant peut notamment produire une explication convaincante mais fausse. Il faut conserver les éléments de preuve, contrôler les accès aux documents et vérifier les recommandations avant de modifier un système.
Automatiser sans transformer une erreur en interruption d’activité
Un faux positif peut bloquer un collaborateur légitime ; un faux négatif peut laisser passer une intrusion. Les modèles sont également sensibles aux évolutions de l’environnement : nouveaux logiciels, télétravail ou réorganisation peuvent modifier les comportements habituels. Leur qualité doit être réévaluée après le déploiement.
L’automatisation doit être proportionnée aux conséquences de l’action. Enrichir une alerte avec des informations techniques est généralement moins risqué que désactiver un compte administrateur. Isoler un serveur critique exige une compréhension du service rendu, des dépendances et des possibilités de retour arrière.
- Automatiser les tâches réversibles : classement, enrichissement et préparation de dossiers.
- Encadrer les actions de confinement : conditions précises, périmètre limité et journalisation.
- Exiger une validation humaine pour les actions sensibles : interruption d’un service ou modification importante des droits.
La gouvernance associe sécurité, informatique, métiers et responsables de la protection des données. Elle précise les informations autorisées dans l’outil, leur hébergement, leur conservation et leur éventuelle réutilisation par le fournisseur. Les exigences de confidentialité et de conformité doivent être examinées avant toute transmission de journaux ou de documents internes.
Évaluer une solution sur un périmètre limité avant de l’étendre
Le bon point de départ est un problème mesurable : trop de temps consacré au tri d’alertes de messagerie, des investigations dispersées ou une priorisation difficile des vulnérabilités. Pour une PME sans équipe de surveillance dédiée, la capacité à traiter les alertes et à obtenir une assistance compte davantage qu’une longue liste de fonctions.
- Établir une référence : mesurer le temps de traitement et la pertinence des alertes avant le test.
- Tester sur des cas représentatifs : inclure des incidents connus et des activités légitimes inhabituelles.
- Vérifier les intégrations : accès aux journaux, compatibilité avec les outils existants et gestion des droits.
- Comparer les résultats : examiner les erreurs, le temps réellement gagné et la charge de supervision.
- Prévoir la sortie : export des dossiers, révocation des accès et suppression des données.
Le budget doit intégrer les licences, mais aussi la préparation des données, le paramétrage et la formation. Une démonstration réussie ne prouve pas la valeur en exploitation. Une IA utile en cybersécurité fournit des résultats vérifiables et laisse les décisions sensibles sous contrôle : c’est ce critère, plutôt que l’étiquette technologique, qui doit guider le choix.
- IA et cybersécurité : détecter plus vite sans automatiser les mauvaises décisions - 2 novembre 2026
- École de cybersécurité à Rennes : bachelor technique ou master en gestion des risques ? - 1 novembre 2026
- Solutions de cybersécurité : pourquoi empiler les outils fragilise la défense - 31 octobre 2026
Articles qui pourraient vous intéresser :
 Taille ordinateur 15 pouces : à quoi vous attendre concrètement
 Innovation de procédé : 4 étapes clés pour transformer votre production et gagner en compétitivité
 Caisse enregistreuse pour commerce de détail : 4 critères pour choisir un outil certifié et performant
 SEO, budget et roadmap : bâtir une stratégie d’acquisition rentable