Bastion cybersécurité : rôle, fonctionnement et critères de choix
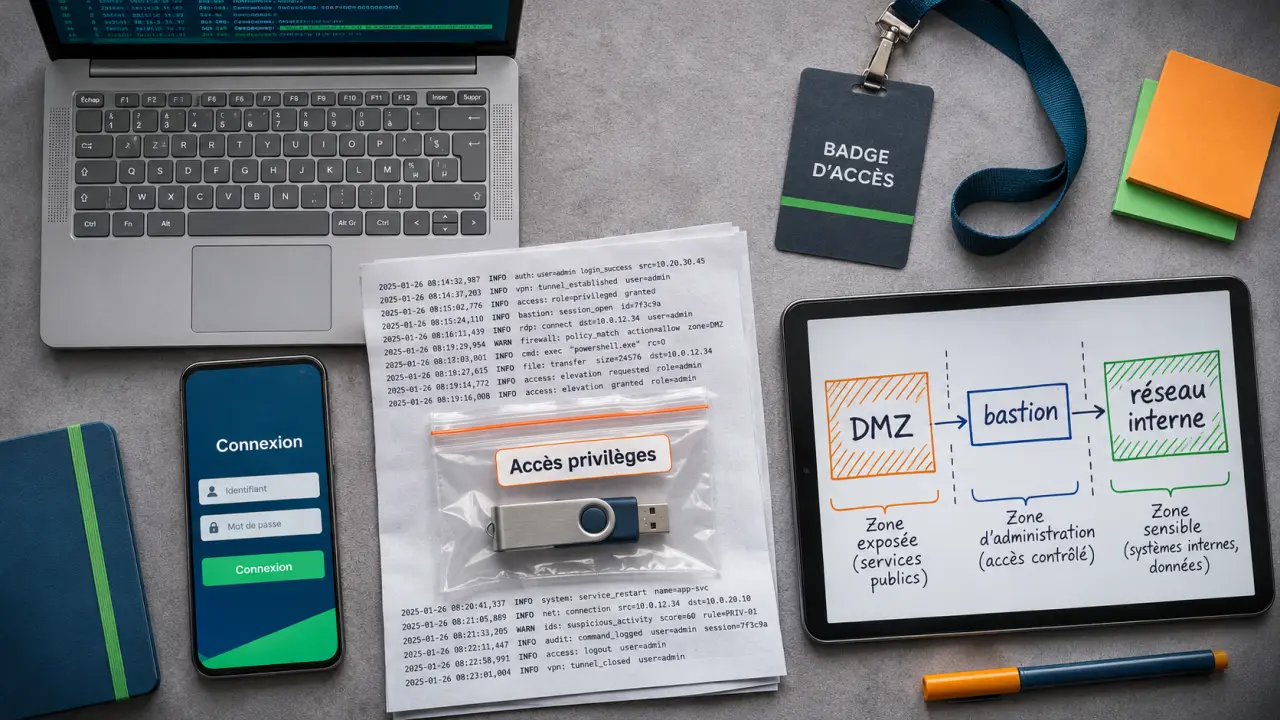
Un bastion cybersécurité est un point de passage sécurisé qui contrôle les connexions vers des systèmes sensibles. Pour les accès à privilèges, il vérifie l’identité et les droits de l’utilisateur avant d’autoriser une session, puis conserve des traces de son activité. Il aide ainsi une entreprise à limiter les accès directs à ses serveurs et à savoir qui a fait quoi.
Ce dispositif intéresse autant une PME qui confie sa maintenance à un prestataire qu’une organisation disposant de plusieurs équipes techniques. Son efficacité dépend toutefois des règles d’accès, de la protection du bastion lui-même et du suivi des journaux.
Qu’est-ce qu’un bastion en cybersécurité ?
Le terme « bastion » désigne un système renforcé qui sert d’intermédiaire entre un utilisateur et une ressource à protéger. En pratique, il recouvre deux usages proches, mais distincts.
Testez vos connaissances sur le bastion cybersécurité
Répondez aux 7 questions, puis validez pour découvrir votre score et les réponses correctes.
Corrections
- Le bastion réseau est un hôte sécurisé placé à la frontière de zones de confiance différentes. Il peut, par exemple, relayer un service accessible depuis l’extérieur.
- Le bastion d’administration contrôle les connexions des personnes qui disposent de droits élevés sur des serveurs, équipements réseau ou applications. Il peut enregistrer les sessions et limiter les opérations autorisées.
Un accès à privilèges permet d’effectuer des actions sensibles : modifier une configuration, créer des comptes ou accéder à certaines données. Ces droits sont utiles aux administrateurs et aux intervenants de maintenance, mais un compte détourné permet d’agir avec les mêmes pouvoirs.
Bastion, pare-feu, proxy et PAM : quelles différences ?
| Outil | Rôle principal | Limite à connaître |
|---|---|---|
| Bastion d’administration | Contrôler et tracer les sessions vers les ressources sensibles. | Il ne protège pas les connexions qui le contournent. |
| Pare-feu | Autoriser ou bloquer des flux réseau selon des règles. | Il ne remplace pas, à lui seul, l’audit détaillé d’une session d’administration. |
| Proxy | Servir d’intermédiaire pour des échanges réseau. | Un proxy classique ne fournit pas nécessairement les contrôles propres aux accès privilégiés. |
| PAM | Gérer plus largement les accès à privilèges, notamment leurs droits et leurs identifiants. | Les fonctions incluses varient : un bastion peut faire partie d’une solution PAM ou y être relié. |
Ces outils sont complémentaires. Le pare-feu peut notamment empêcher les connexions directes vers un serveur et n’autoriser le passage que par le bastion.
Comment fonctionne un bastion d’administration ?
Le bastion s’intercale entre l’utilisateur et la ressource cible, au lieu de laisser l’administrateur se connecter directement au serveur.
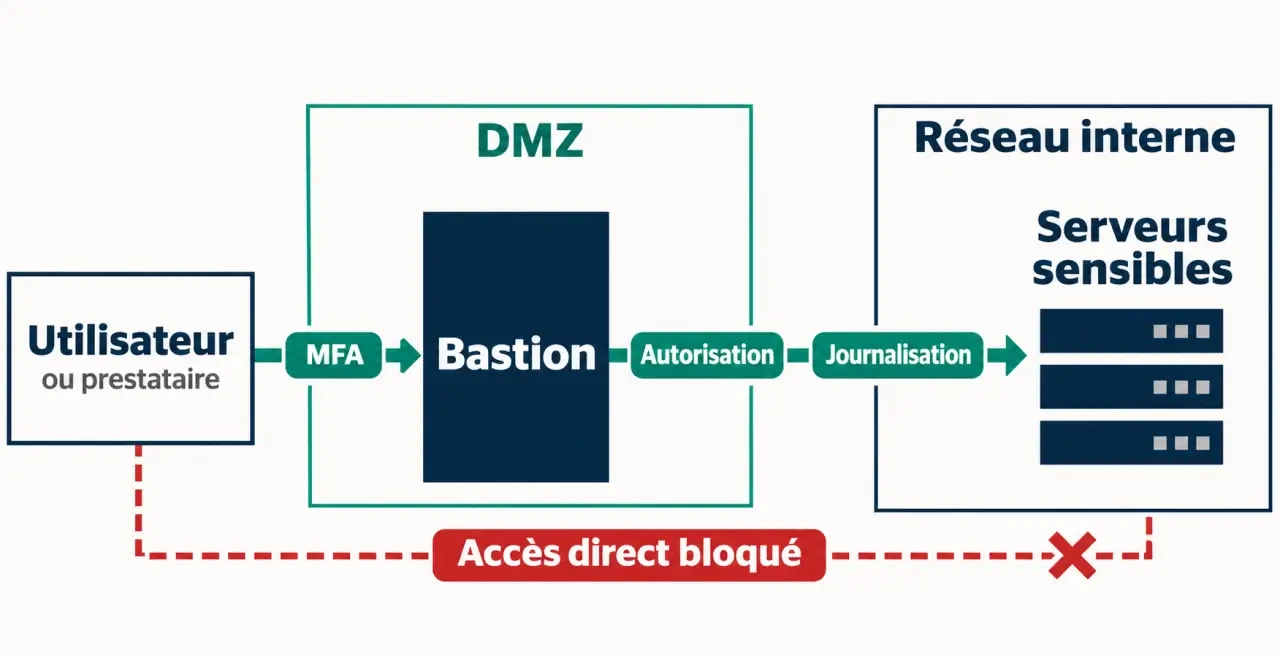
- Identification : l’utilisateur se connecte au bastion avec un compte personnel.
- Authentification : le système confirme son identité, idéalement avec plusieurs facteurs, comme un mot de passe et une clé physique.
- Autorisation : le bastion compare la demande aux droits accordés : personne, machine cible, horaire ou durée de connexion.
- Ouverture de session : si la demande est autorisée, le bastion établit la connexion vers la ressource. Les échanges sont protégés par des protocoles chiffrés.
- Traçabilité : les événements de connexion sont enregistrés. Certaines solutions permettent aussi de conserver ou de revoir les sessions.
Le bastion peut être relié à un outil de gestion des identités et des accès, appelé IAM, pour appliquer les règles de l’entreprise. Il peut aussi transmettre ses événements à un SIEM, qui rassemble et analyse les journaux de sécurité. Ces intégrations ne dispensent pas de définir les alertes ni de désigner les personnes chargées de les traiter.
Quels composants techniques le composent ?
- Point d’entrée : il reçoit les connexions des utilisateurs, souvent via une interface web ou des protocoles d’administration comme SSH et RDP.
- Moteur d’authentification et d’autorisation : il vérifie l’identité, puis applique les droits accordés.
- Coffre-fort de secrets : selon les solutions, il stocke les identifiants des comptes cibles, afin que l’utilisateur n’ait pas à les connaître.
- Module de journalisation et d’enregistrement : il conserve les événements et, selon la solution, les sessions.
- Console d’administration : elle sert à créer les règles, gérer les accès et exporter les traces.
Où placer le bastion ?
Son emplacement dépend des chemins d’accès à protéger. Un bastion exposé à des utilisateurs externes peut être installé dans une zone démilitarisée, ou DMZ : une zone réseau séparée du réseau interne et filtrée par des pare-feu. Un bastion réservé à des administrateurs internes peut être placé dans une zone d’administration dédiée.
Dans les deux cas, limitez les flux autorisés vers le bastion et depuis celui-ci. Un bastion accessible ne doit pas devenir une porte ouverte vers l’ensemble du réseau.
Pourquoi une entreprise a-t-elle besoin d’un bastion ?
Le bénéfice principal est de reprendre la maîtrise des chemins qui mènent aux systèmes sensibles. Au lieu de multiplier les accès directs, l’entreprise applique des règles communes à un point de passage identifié.
- Réduire l’exposition : les serveurs d’administration n’ont pas besoin d’être accessibles directement depuis chaque poste ou depuis Internet.
- Limiter les privilèges : chaque personne reçoit uniquement les accès nécessaires à sa mission, pour une durée adaptée.
- Encadrer les prestataires : une intervention peut être autorisée sur une machine précise, puis supprimée à la fin de la mission.
- Faciliter les enquêtes : les journaux permettent de relier une connexion à une identité et à une ressource.
- Préparer les audits : les droits attribués et les traces disponibles apportent des éléments concrets pour examiner les contrôles internes.
Le bastion contribue à la conformité en produisant des preuves et en structurant les accès. Il ne rend pas automatiquement une entreprise conforme : les règles applicables, la protection des journaux et leur durée de conservation doivent être définies dans sa propre politique.
Exemple : une maintenance à distance
Une PME confie la maintenance d’un serveur à un prestataire. Sans contrôle centralisé, celui-ci peut conserver un accès direct après son intervention. Avec un bastion, l’entreprise crée un accès personnel limité au serveur concerné et à la période prévue. Le prestataire s’authentifie, intervient, puis son autorisation expire. L’équipe interne peut consulter les événements enregistrés si une anomalie apparaît.
Ce scénario reste imparfait si un autre compte permet toujours d’atteindre le serveur sans passer par le bastion.
Quelles sont les limites et les précautions à prévoir ?
Un bastion ne supprime ni le risque d’erreur humaine ni celui d’un compte compromis. Une personne autorisée peut réaliser une mauvaise manipulation. Un attaquant qui prend le contrôle du bastion peut aussi chercher à atteindre plusieurs ressources critiques.
Il faut donc protéger particulièrement cet équipement : mises à jour, accès d’administration restreints, authentification forte, sauvegarde de la configuration et surveillance des événements. Les journaux doivent être protégés contre la modification et l’accès non autorisé.
La disponibilité compte également. Si toutes les connexions passent par un seul point, une panne peut empêcher les interventions. Prévoyez une architecture adaptée à vos besoins de continuité et une procédure d’accès d’urgence, limitée, tracée et testée. Après usage, cet accès doit être réexaminé.
Comment choisir un bastion adapté à vos besoins ?
Commencez par la liste des ressources à protéger et des personnes qui y accèdent. Une solution pertinente pour quelques serveurs et un prestataire ne sera pas nécessairement la même que pour plusieurs équipes et environnements.
- Compatibilité : la solution prend-elle en charge vos systèmes, vos protocoles d’administration et vos ressources dans le cloud comme sur site ?
- Contrôle des accès : peut-elle appliquer des droits par personne, par cible et par plage horaire ?
- Authentification : s’intègre-t-elle à votre annuaire et à votre dispositif d’authentification multifactorielle ?
- Audit : quels événements et quelles sessions peut-elle enregistrer ? Les traces sont-elles exportables et faciles à retrouver ?
- Exploitation : qui gère les mises à jour, les alertes, les sauvegardes et les accès d’urgence ?
- Continuité : que se passe-t-il si le bastion ou son service d’authentification est indisponible ?
- Coût complet : incluez les licences, l’installation, les éventuels serveurs, la maintenance, le stockage des journaux et la formation.
Pour comparer deux offres, demandez une démonstration sur un parcours réel : connexion d’un prestataire, accès à un serveur autorisé, refus d’un serveur interdit et recherche de la session dans les journaux. Ce test montre mieux l’utilité quotidienne qu’une simple liste de fonctionnalités.
Les étapes d’un déploiement réussi
- Cartographiez les accès existants. Repérez les comptes privilégiés, les ressources critiques, les connexions directes et les intervenants externes.
- Définissez les règles. Attribuez les droits par personne et par mission. Précisez les horaires, les conditions d’expiration et les responsables des autorisations.
- Préparez l’intégration. Reliez le bastion aux services d’identité, aux systèmes cibles et aux outils de collecte des journaux nécessaires.
- Testez sur un périmètre limité. Vérifiez les connexions autorisées, les refus, les alertes et la procédure d’urgence avant d’étendre le dispositif.
- Supprimez les contournements. Une fois les tests concluants, bloquez les chemins directs qui ne sont plus nécessaires.
- Formez et contrôlez. Expliquez aux utilisateurs comment se connecter et demander un accès. Réexaminez régulièrement les droits et les traces.
Un prestataire peut accompagner le cadrage, la configuration et les tests. Précisez dès le départ qui administrera le bastion après sa mise en service et qui interviendra en cas d’alerte ou de panne.
Questions fréquentes sur le bastion cybersécurité
Une petite entreprise peut-elle utiliser un bastion ?
Oui. La taille ne suffit pas à déterminer le besoin : une petite structure peut posséder un serveur critique ou ouvrir des accès de maintenance à un tiers. Le bon périmètre est celui des ressources sensibles et des accès à risque, sans nécessairement couvrir tout le système dès le départ.
Un VPN remplace-t-il un bastion ?
Non. Un VPN protège une connexion à un réseau, mais ne fournit pas nécessairement le contrôle détaillé et la traçabilité des sessions d’administration. Les deux peuvent être associés : le VPN donne accès à un réseau restreint, puis le bastion contrôle l’accès à la ressource sensible.
Faut-il enregistrer toutes les sessions ?
La journalisation des connexions constitue une base utile. L’enregistrement détaillé des sessions apporte davantage de visibilité, mais augmente les besoins de stockage et peut exposer des informations sensibles. Définissez les sessions à enregistrer, les personnes autorisées à consulter les traces et leur durée de conservation.
- Bastion cybersécurité : rôle, fonctionnement et critères de choix - 21 novembre 2026
- Formation Google Business Profile en ligne : offres, prix et programme - 20 novembre 2026
- Lettre de motivation pour un stage de 3e : modèle à copier, CV, envoi et relance - 19 novembre 2026
Articles qui pourraient vous intéresser :
 Site e-commerce sur mesure : comment dépasser les limites des solutions standards pour accélérer votre croissance
 Outils IA pour community management : 4 réflexes pour automatiser sans robotiser
 Entreprise individuelle : 3 leviers pour automatiser votre comptabilité sans expert-comptable
 Solutions de cybersécurité : pourquoi empiler les outils fragilise la défense