Cybersécurité à Avignon : formations et prestataires à comparer
Pour vous former à la cybersécurité à Avignon, vous pouvez commencer par un BTS CIEL, poursuivre vers un bachelor ou étudier à distance dans une école spécialisée. Si vous représentez une entreprise, des prestataires interviennent aussi localement pour auditer les réseaux, protéger les données et accompagner la gestion des incidents.
Le bon choix dépend d’abord de votre objectif : obtenir une qualification, acquérir de l’expérience en alternance ou confier la sécurité de votre système informatique à une équipe extérieure.
Quelles formations en cybersécurité choisir à Avignon ?
La cybersécurité s’appuie sur des bases en informatique : fonctionnement des réseaux, systèmes d’exploitation, programmation et gestion des utilisateurs. Une formation généraliste peut donc constituer une bonne porte d’entrée, même si le mot « cyber » ne figure pas dans son intitulé.
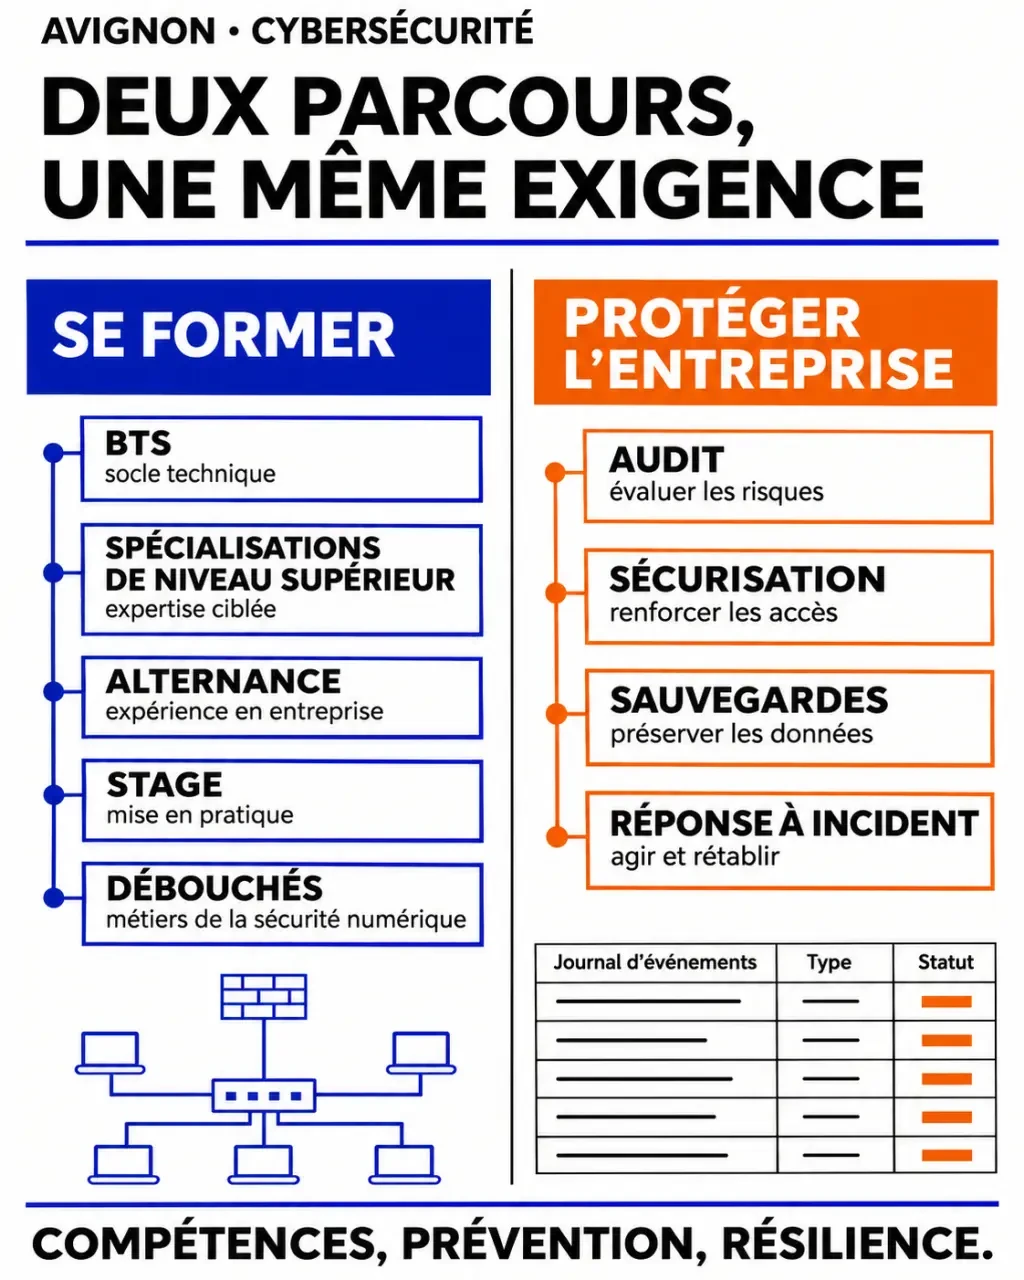
| Parcours | Repère | Pour quel projet ? |
|---|---|---|
| BTS CIEL à La Salle Avignon | Deux ans, avec six semaines de stage | Construire des bases techniques après le bac |
| Bachelor informatique et cybersécurité à Avignon | Parcours présenté en alternance | Administrer et sécuriser des infrastructures |
| Cycle manager en ingénierie informatique de la CCI de Vaucluse | 600 heures, avec alternance entre entreprise et centre | Développer des compétences d’ingénierie et de pilotage |
| Guardia, à distance ou sur campus | Bachelor puis MSc ; campus à Lyon | Suivre un cursus spécialisé depuis Avignon ou en mobilité |
Ces parcours ne sont pas équivalents : un BTS délivre un diplôme national, tandis que les intitulés « bachelor » et « MSc » ne suffisent pas, à eux seuls, à établir la reconnaissance d’une formation. Comparez le diplôme ou le titre préparé, son niveau et les compétences réellement évaluées.
Après le bac : le BTS CIEL
Le BTS CIEL, pour « cybersécurité, informatique et réseaux, électronique », dure deux ans. À La Salle Avignon, le parcours présenté comprend six semaines de stage. Il permet d’aborder les systèmes et les réseaux avant de chercher un emploi technique ou de poursuivre ses études.
C’est une option pour un lycéen qui souhaite acquérir des bases structurées sans choisir immédiatement une spécialité très étroite. Le diplôme comporte deux options, l’une tournée vers l’informatique et les réseaux, l’autre vers l’électronique et les réseaux.
À bac+3 : le bachelor orienté infrastructures sécurisées
Un bachelor informatique et cybersécurité en alternance est présenté à Avignon autour du métier d’administrateur d’infrastructures sécurisées. Ce professionnel installe et administre des systèmes, gère les accès et contribue à leur protection. Le titre associé est présenté au niveau 6, correspondant à un niveau bac+3.
L’établissement qui dispense ce bachelor n’est pas identifié ici. Pour le comparer à une autre offre, retenez le nom de l’organisme, l’intitulé exact de la certification et son niveau. Distinguez aussi la durée totale du parcours de celle de la formation que vous intégrerez : un cursus peut recruter après un premier diplôme supérieur.
Après un premier parcours informatique : manager ou se spécialiser
La CCI de Vaucluse présente un cycle de manager en ingénierie informatique de 600 heures. Le rythme indiqué est de trois semaines en entreprise puis deux semaines en centre de formation. Il s’adresse à un projet plus large que la seule sécurité.
Pour un cursus spécialisé accessible depuis Avignon, Guardia présente un bachelor et un MSc, avec une possibilité d’enseignement à distance. L’école dispose aussi d’un campus à Lyon. Le parcours décrit prévoit l’alternance en dernière année de bachelor et pendant les deux années du MSc. Un enseignement à distance évite un déménagement ou des trajets quotidiens, mais suppose un espace de travail adapté et une bonne autonomie.
Le niveau 7 correspond notamment au niveau du master et du diplôme d’ingénieur. L’intitulé « MSc » ne garantit pas, à lui seul, que la certification préparée relève de ce niveau.
Alternance, stage et financement : les points à comparer
L’alternance associe une formation à une activité en entreprise. Elle permet de mettre en pratique l’administration de comptes, la maintenance ou l’analyse d’incidents sur un environnement professionnel. Le stage offre aussi une première expérience, mais sur une période généralement plus courte.
Pour comparer deux offres, ne vous arrêtez pas au mot « alternance ». Un rythme en blocs de plusieurs semaines facilite certains projets longs ; un rythme plus fractionné peut mieux convenir à d’autres équipes. Regardez aussi qui aide à trouver l’employeur : ateliers de candidature, entretiens préparatoires ou mise en relation ne garantissent pas la signature d’un contrat.
Le coût dépend du statut : en contrat d’apprentissage ou de professionnalisation, la formation du salarié est généralement prise en charge dans le cadre du contrat, ce qui diffère d’une inscription sous statut étudiant.
L’admission peut reposer sur un dossier scolaire, un entretien et des tests, selon le parcours. Une entrée en cours de cursus suppose souvent des acquis informatiques. Pour le budget, distinguez les frais de scolarité des dépenses de matériel, de logement et de transport ; un tarif annoncé pour une année ne représente pas nécessairement le coût total du parcours.
- Admission : niveau demandé, dossier, entretien et éventuels tests techniques.
- Reconnaissance : diplôme national ou titre inscrit au Répertoire national des certifications professionnelles, dit RNCP, avec son niveau et sa période d’enregistrement.
- Budget : frais pédagogiques, matériel, transport, logement et éventuels frais annexes.
- Expérience : durée du stage ou de l’alternance, nature des missions et accompagnement.
- Pratique : accès à des machines de test, projets en équipe et exercices de réponse à incident.
Quels métiers après une formation cyber ?
La cybersécurité ne se limite pas au test d’intrusion : elle comprend aussi l’exploitation quotidienne et l’organisation de la reprise après incident.
- Technicien systèmes et réseaux : installe les postes, résout les pannes et applique les règles d’accès et de mise à jour.
- Administrateur systèmes et réseaux : configure les serveurs, les comptes et les équipements réseau ; il veille à leur disponibilité et à leur protection.
- Analyste sécurité : examine les alertes, recherche les activités inhabituelles et participe au traitement des incidents.
- Consultant en sécurité : évalue les risques, réalise des audits et propose des mesures adaptées à l’organisation.
- Spécialiste sécurité cloud : protège les ressources hébergées chez un fournisseur distant, notamment en réglant les accès et les configurations.
Certains postes de conseil, de responsabilité ou d’expertise demandent une expérience complémentaire. Un portfolio de projets, un stage documenté ou une alternance pertinente peuvent aider à montrer ce que vous savez faire, au-delà de l’intitulé du diplôme.
Quels prestataires de cybersécurité à Avignon ?
Pour une entreprise, une association ou une collectivité, la demande porte souvent moins sur un diplôme que sur un résultat : savoir où se trouvent les risques, limiter les accès, protéger les sauvegardes et rétablir les services après une attaque.
SWALI propose à Avignon des services de maintenance informatique, de sécurité et de câblage réseau. L’entreprise indique intervenir dans le Grand Avignon et plus largement dans le Vaucluse. Elle peut constituer une piste si vous cherchez un interlocuteur couvrant à la fois le parc informatique et sa protection.
AVA6 présente également une agence de cybersécurité à Avignon. Pour un audit ou un projet de sécurisation, comparez le périmètre proposé avec votre besoin précis : postes de travail, messagerie, serveurs, accès distants ou environnement cloud.
Un prestataire local facilite les interventions sur site, mais la proximité ne remplace pas les compétences ni une organisation d’astreinte adaptée. Une partie du suivi et de l’assistance peut aussi être assurée à distance.
Audit, protection ou intervention : quelle prestation demander ?
| Besoin | Prestation utile | Résultat attendu |
|---|---|---|
| Vous ignorez où se situent les faiblesses | Audit de sécurité et analyse des risques | Liste priorisée des problèmes et plan d’action |
| Vous souhaitez réduire les risques courants | Sécurisation des comptes, postes et réseau | Accès mieux contrôlés, mises à jour et protections configurées |
| Vous craignez une interruption d’activité | Sauvegardes et plan de continuité | Données restaurables et procédure de reprise |
| Un compte ou un poste semble compromis | Assistance à la gestion d’incident | Limitation de l’incident, analyse et remise en service encadrée |
Un audit n’est pas nécessairement un test d’intrusion. Le premier peut examiner l’organisation, les configurations et les pratiques ; le second cherche à exploiter des failles dans un périmètre autorisé. Faites préciser les méthodes, les systèmes concernés et le livrable avant toute intervention.
Comment comparer deux offres de sécurité ?
Transmettez aux prestataires le même descriptif : nombre approximatif de postes et de sites, applications essentielles, recours au cloud, sauvegardes existantes et contraintes d’activité. Vous obtiendrez ainsi des propositions plus faciles à comparer.
- Délimitez le périmètre : une offre couvrant les postes ne protège pas automatiquement les téléphones, la messagerie et les serveurs.
- Exigez des livrables : inventaire, rapport d’audit, priorités de correction et procédure de reprise doivent être compréhensibles par votre équipe.
- Comparez le support : horaires, canal de contact, délai de prise en charge et intervention sur site ne sont pas synonymes de délai de résolution.
- Clarifiez les responsabilités : identifiez qui applique les correctifs, surveille les alertes et teste la restauration des sauvegardes.
- Préparez la sortie du contrat : votre organisation doit conserver l’accès à ses comptes, à sa documentation et à ses données.
Que faire en cas de cyberincident ?
Si un poste affiche une demande de rançon ou si un compte agit à votre insu, réagissez sans attendre. Déconnectez du réseau les équipements suspects sans les éteindre si possible, prévenez votre responsable informatique ou votre prestataire et conservez les messages ainsi que les journaux disponibles. Évitez de supprimer les fichiers suspects ou de relancer les systèmes avant l’analyse : ces actions peuvent effacer des indices.
Faites ensuite réinitialiser les accès compromis depuis un appareil sain. La remise en service doit s’appuyer sur des sauvegardes contrôlées et sur la correction de la cause identifiée. Si des données personnelles sont concernées, le RGPD impose en principe de notifier la violation à la CNIL dans un délai de 72 heures après en avoir pris connaissance, sauf si elle n’entraîne pas de risque pour les personnes.
- Cybersécurité à Avignon : formations et prestataires à comparer - 9 novembre 2026
- Libellé de compte bancaire : définition, emplacement et exemples - 8 novembre 2026
- Plansanté mutuelle : le bon accès au compte et 3 chemins vers MySantéclair - 7 novembre 2026
Articles qui pourraient vous intéresser :
 Vacances scolaires 2025 en algérie : calendrier complet et conseils pratiques
 Formation IA via CPF : 500€ de droits annuels pour automatiser vos tâches professionnelles
 15 heures par semaine, droits et sanctions : ce que change le contrat d’engagement France Travail
 Pitch d’entretien d’embauche : reliez votre parcours, vos preuves et le poste en 90 secondes